本文记录了我们在美国西雅图 Equinix SE2 通过 Equinix Internet Exchange(…
一、背景
因为美国地区我们拥有着极好的网络访问延时(106ms),随着客户数量增加业务访问量提升,原有 3 条 IPT 出口在高峰时段接近带宽80%以上。
Microsoft 相关网络资源访问在持续增加,包括 Azure 云资源、GitHub、Microsoft 365 等服务。通过公网出口访问这些资源时,流量路径受互联网 BGP 变化影响,网络质量存在波动。
因此,我计划在美国西雅图 Equinix SE2 节点,利用 Equinix Internet Exchange(EIE)建立与 Microsoft Azure 的网络直连路径。
微软云Peer上线后,作为全球 MPLS 网络在北美的重要接入点之一,用于优化云资源访问,AI平台的访问能力,并缓解原有国际出口压力。
二、网络架构设计
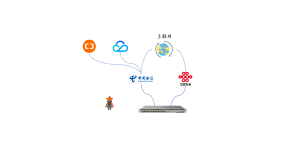
本次 Azure 网络互联之前,客户访问海外资源主要通过 MPLS Backbone 汇聚后,经由美国 IPT 出口访问互联网资源:
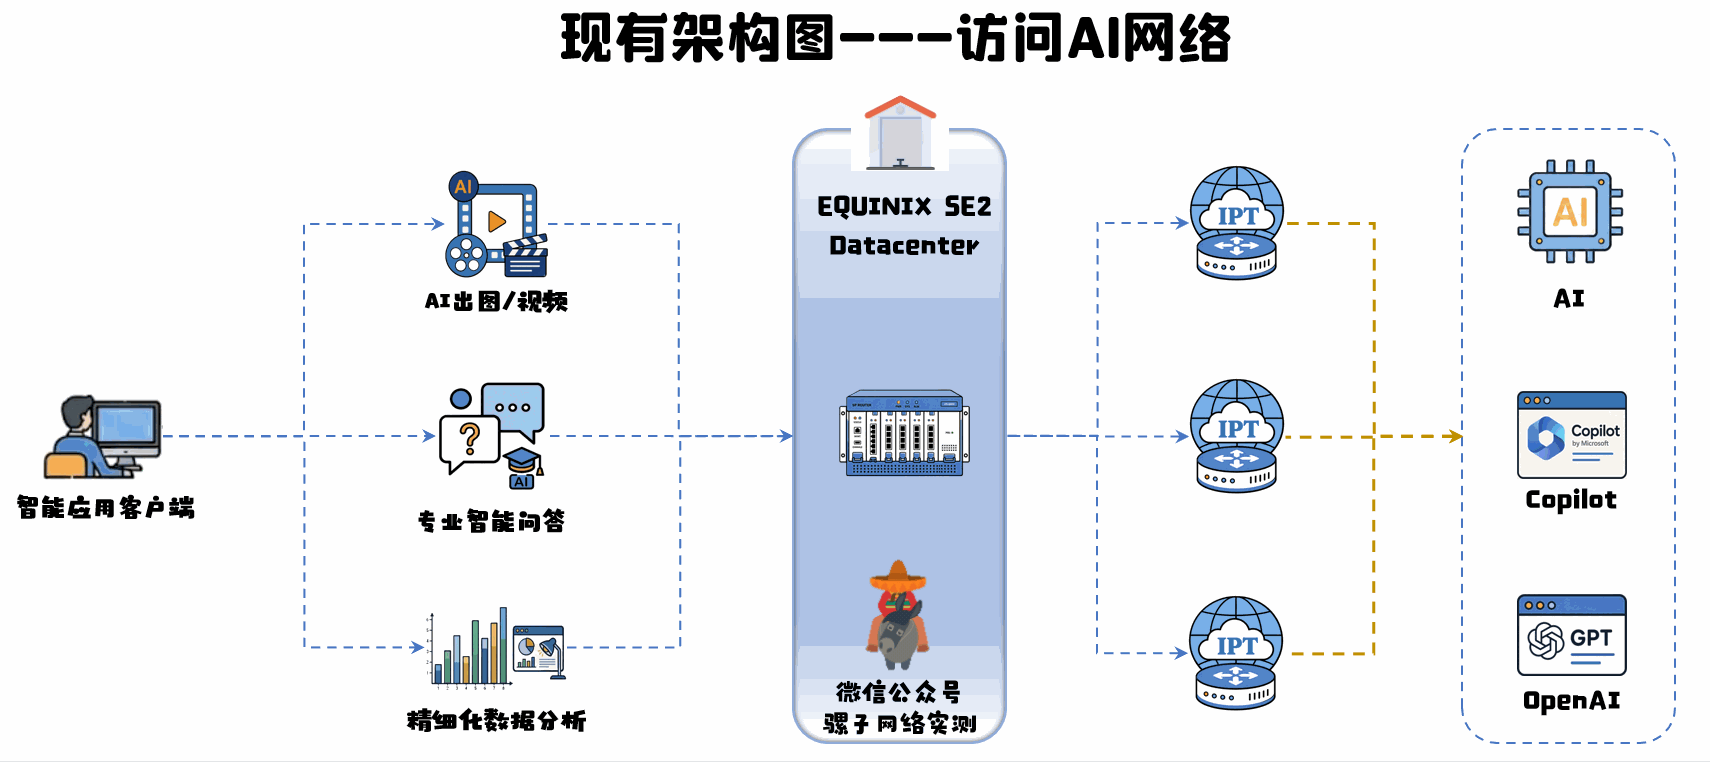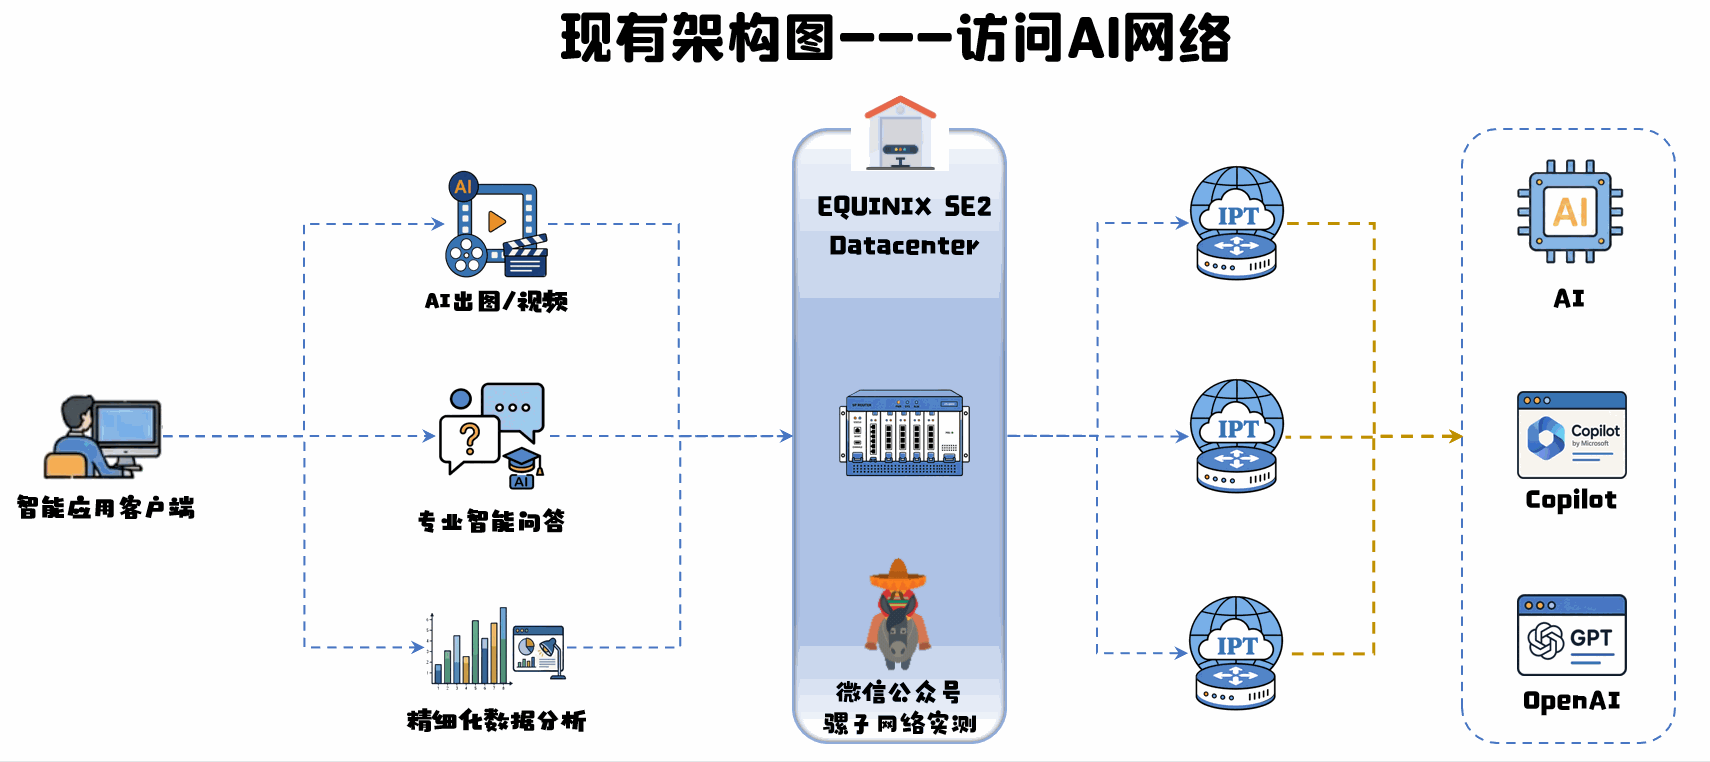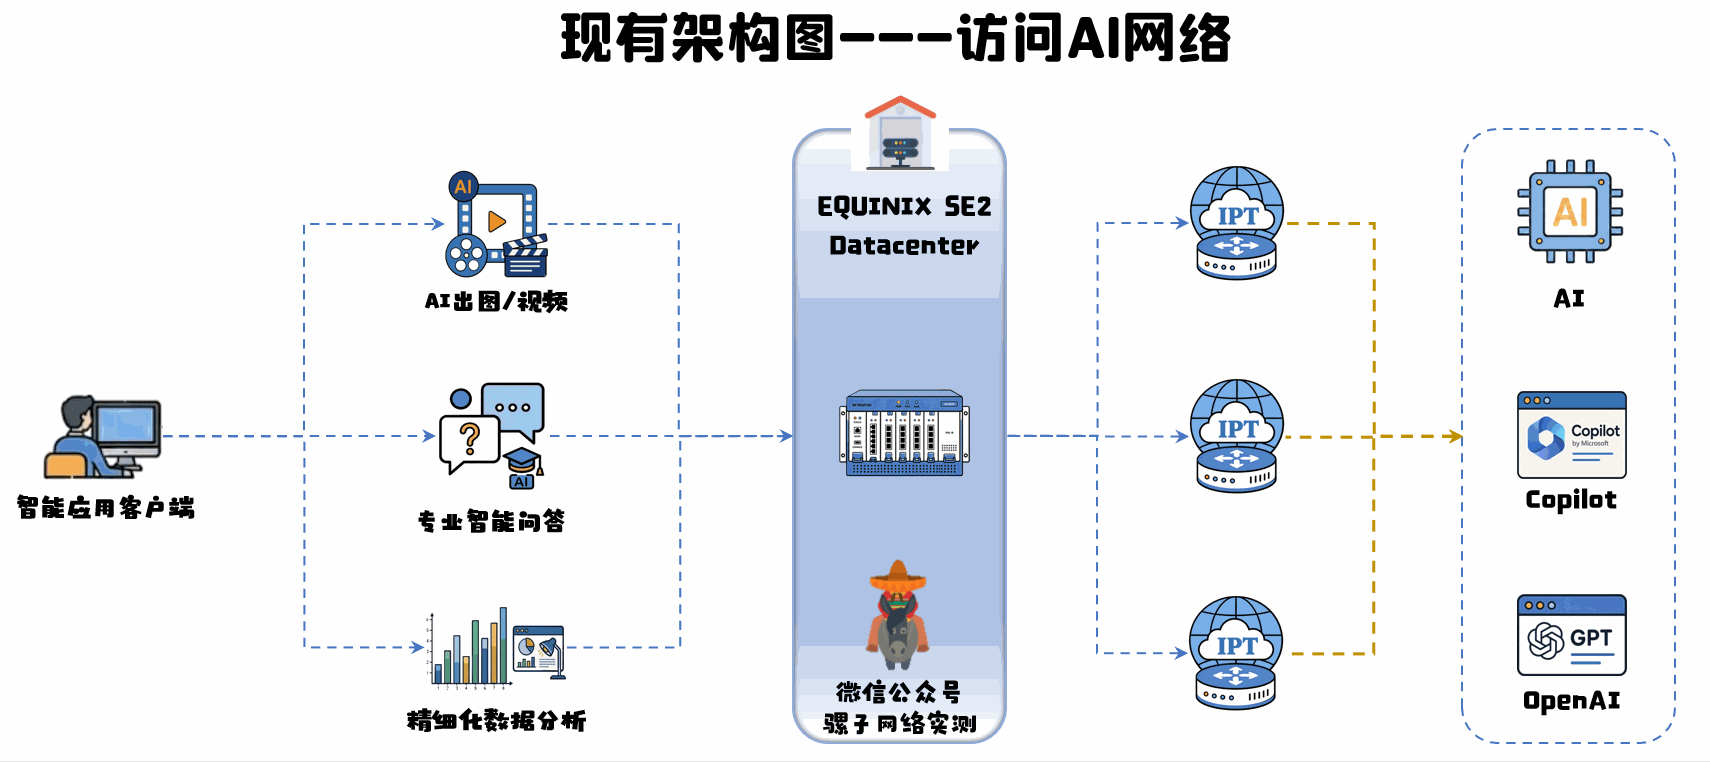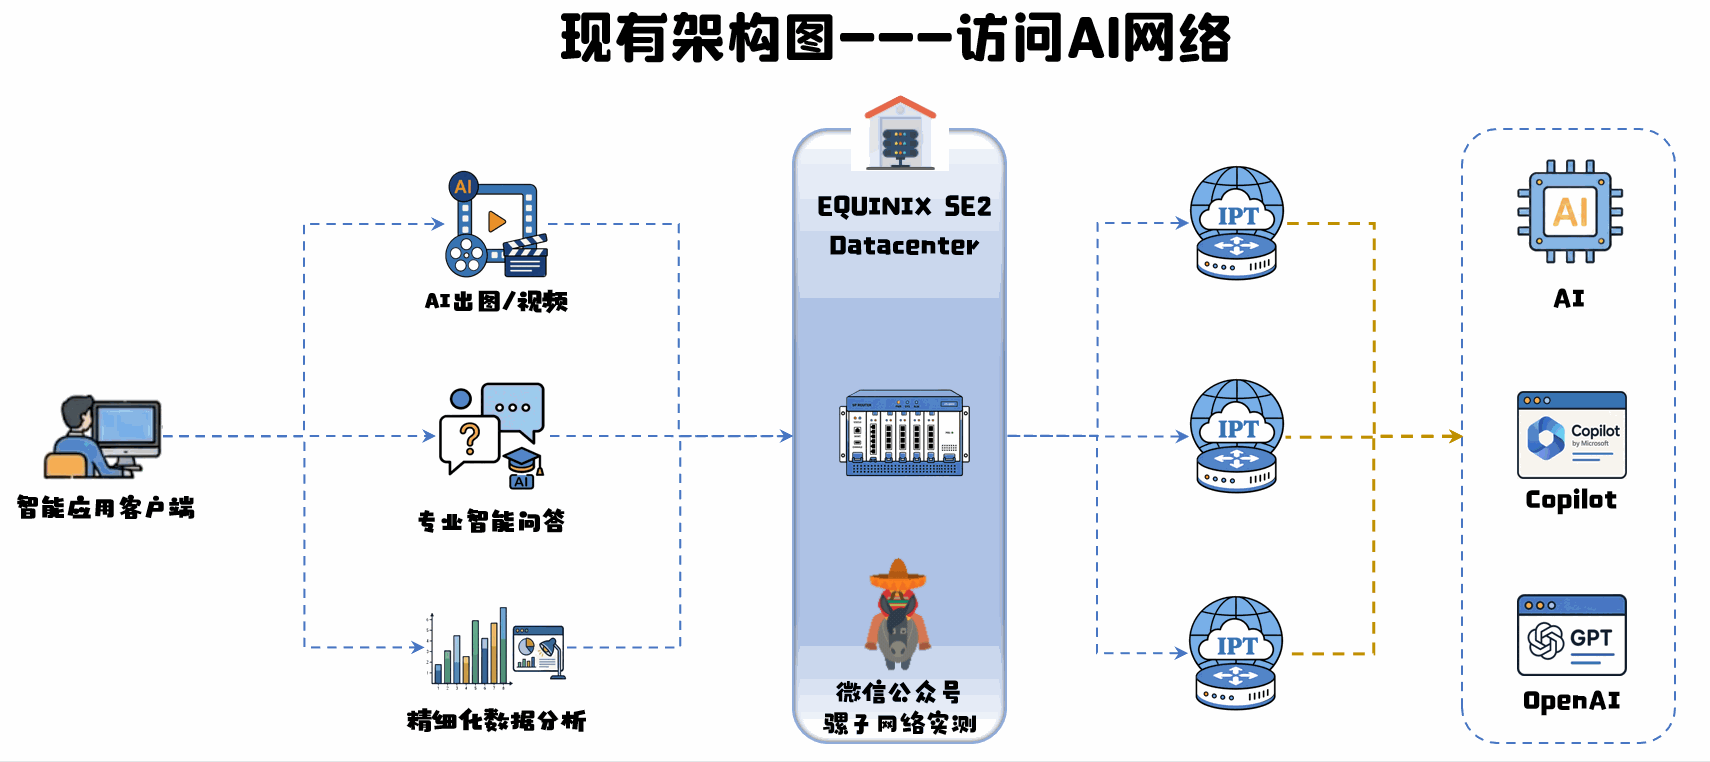
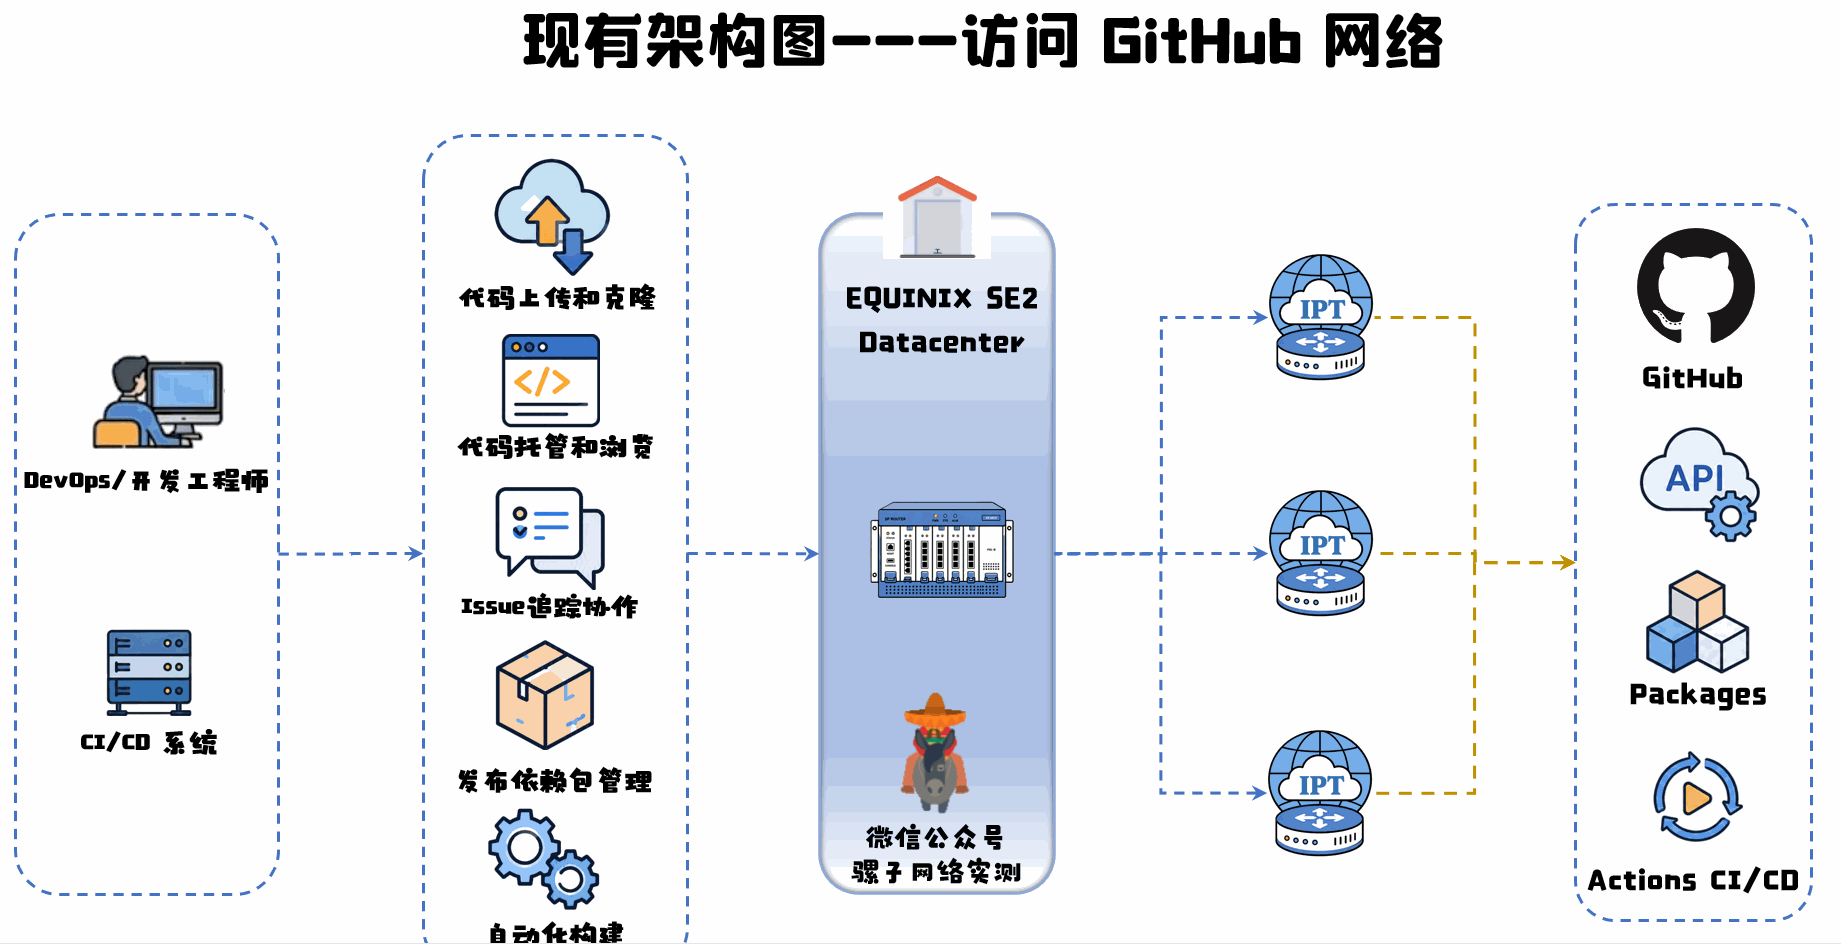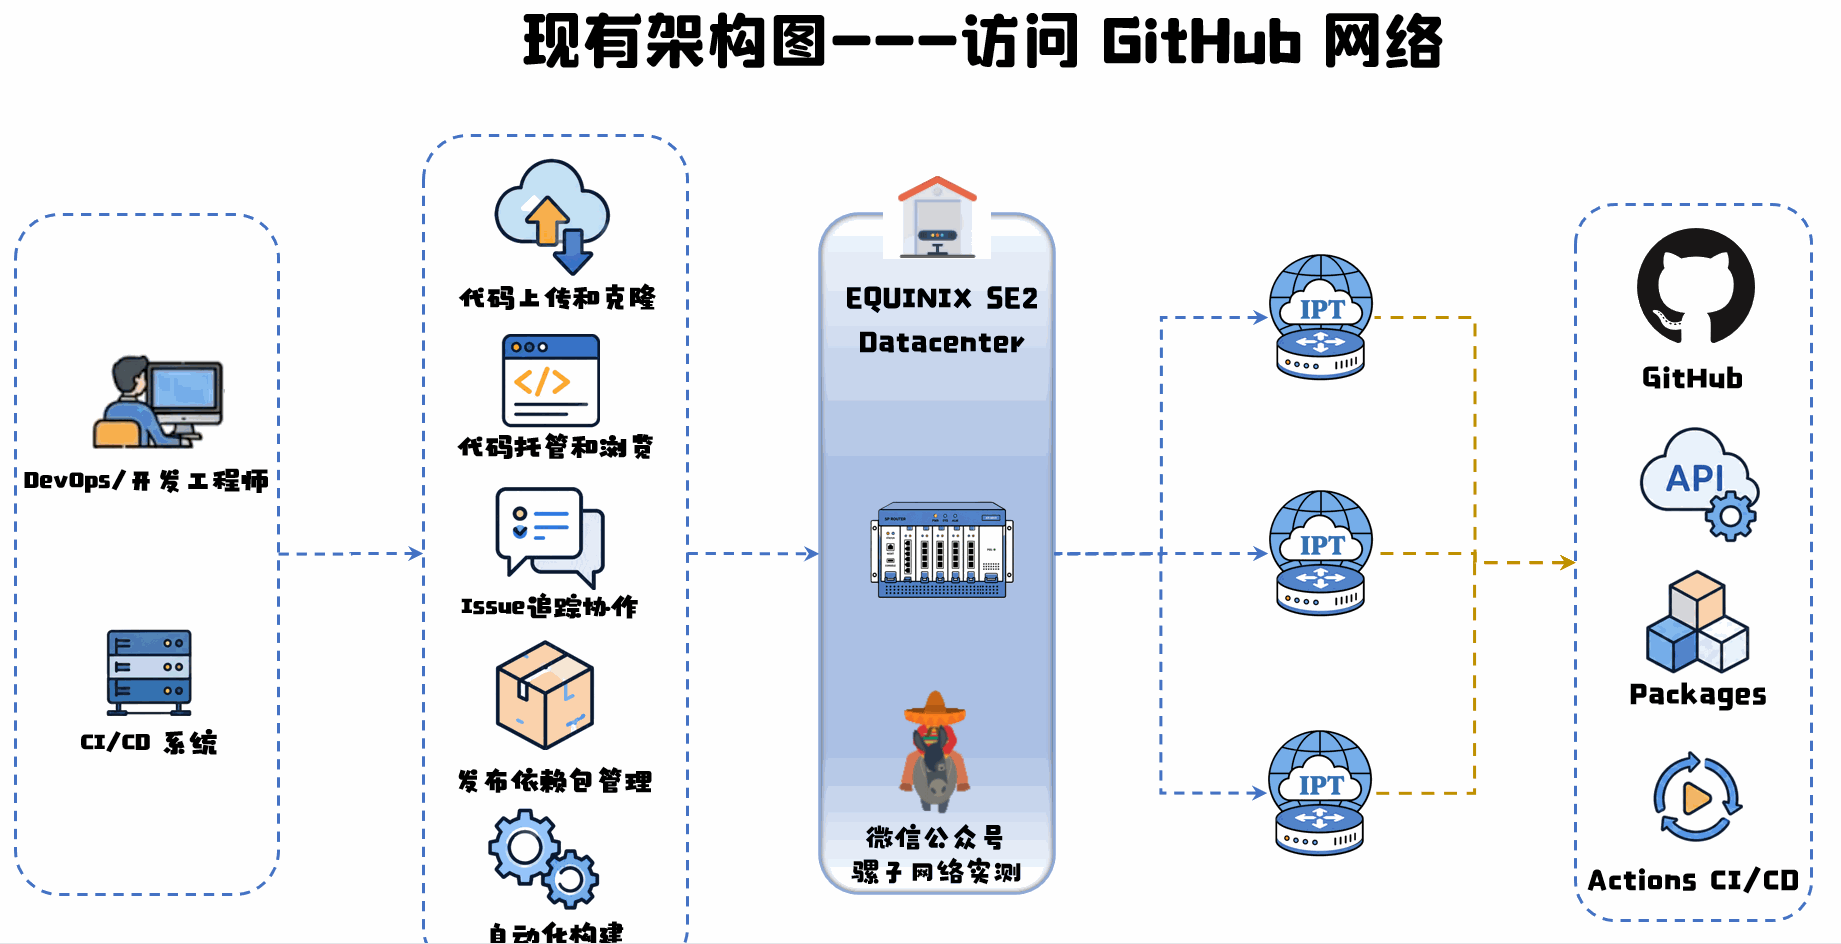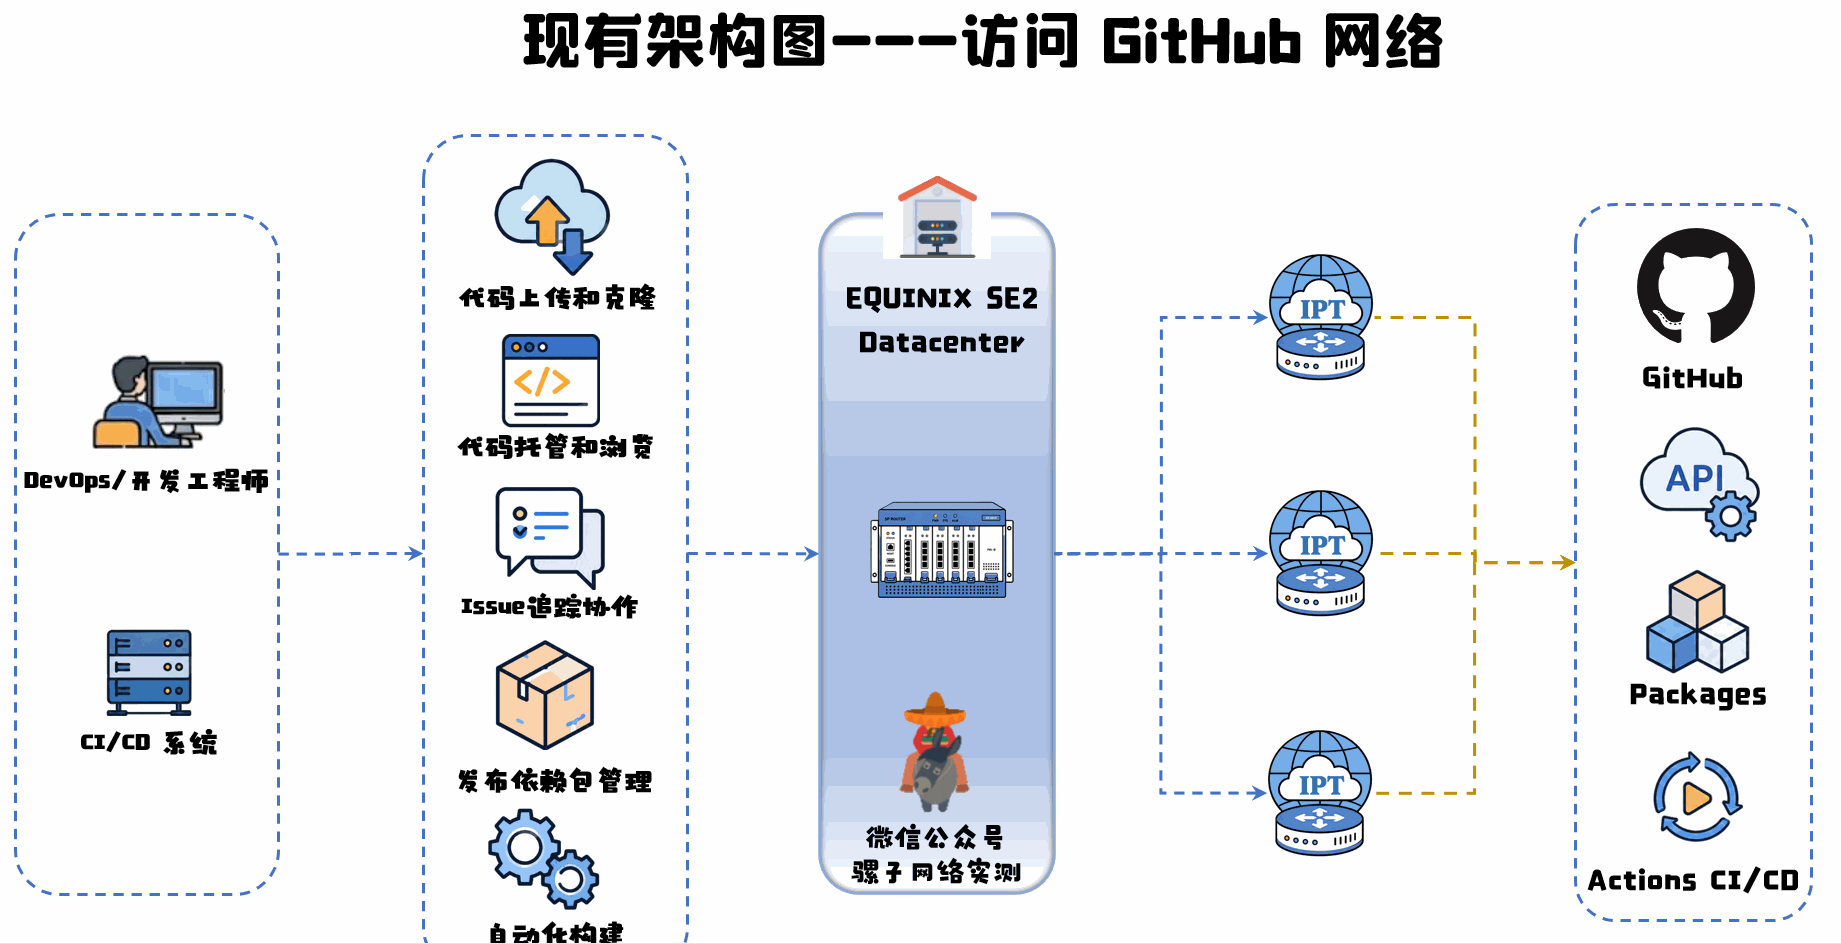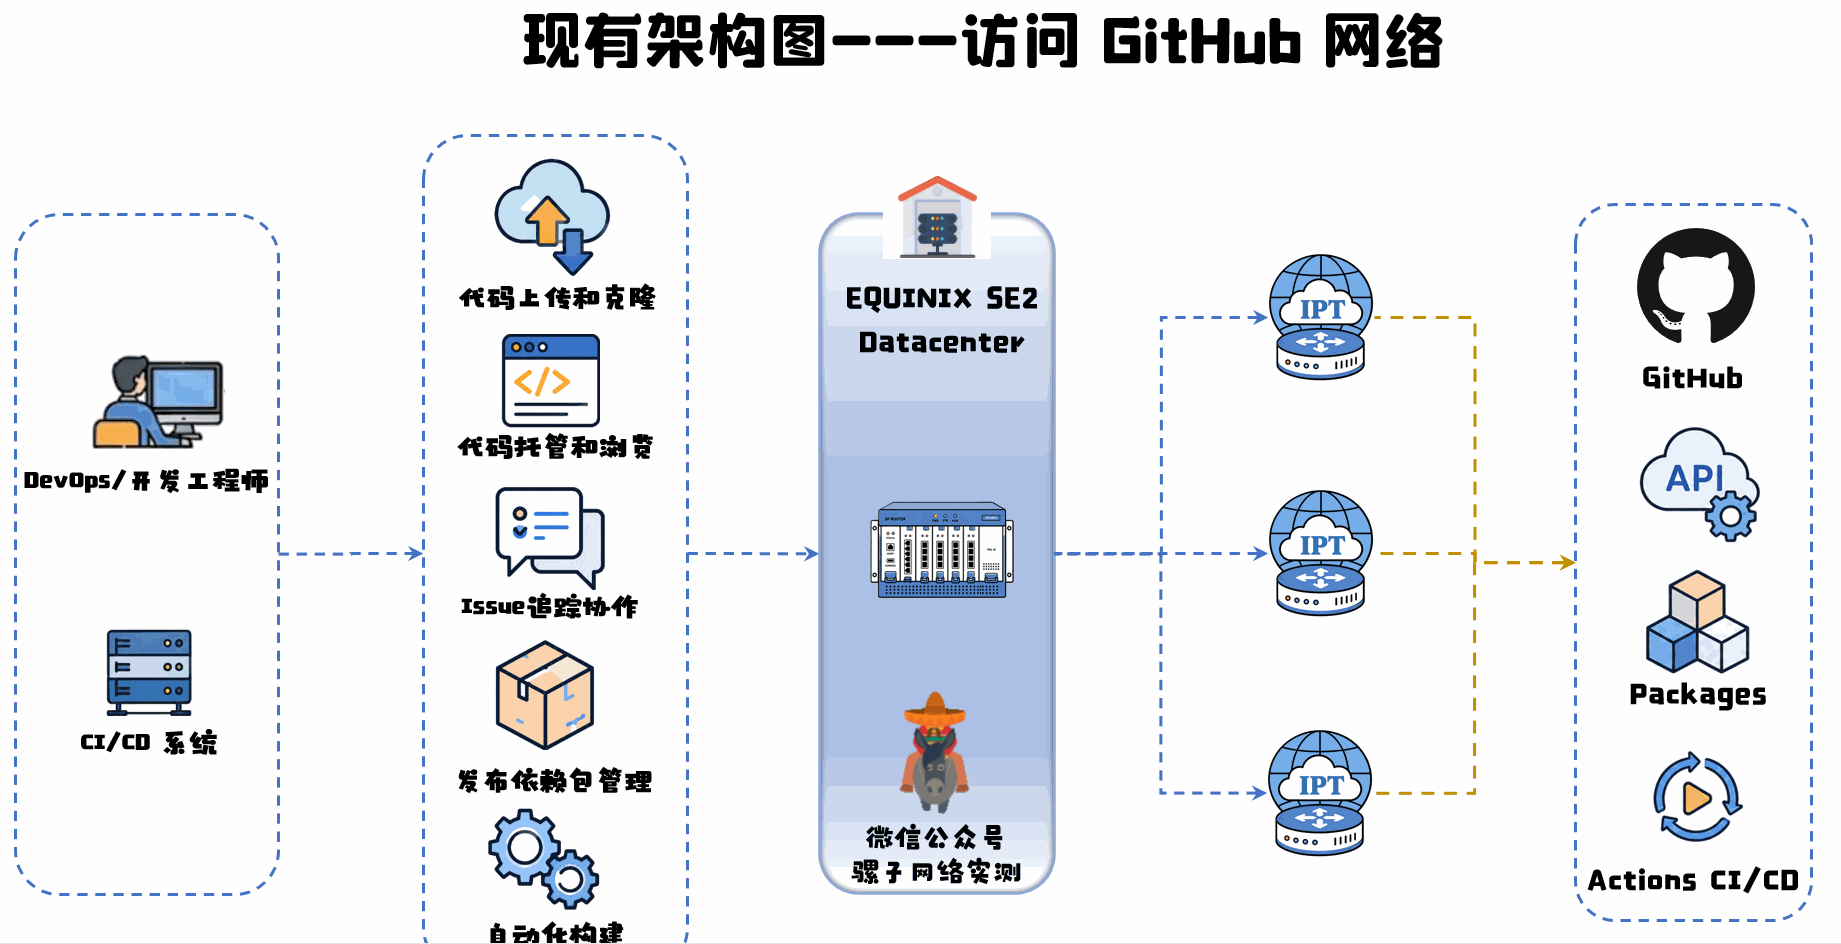
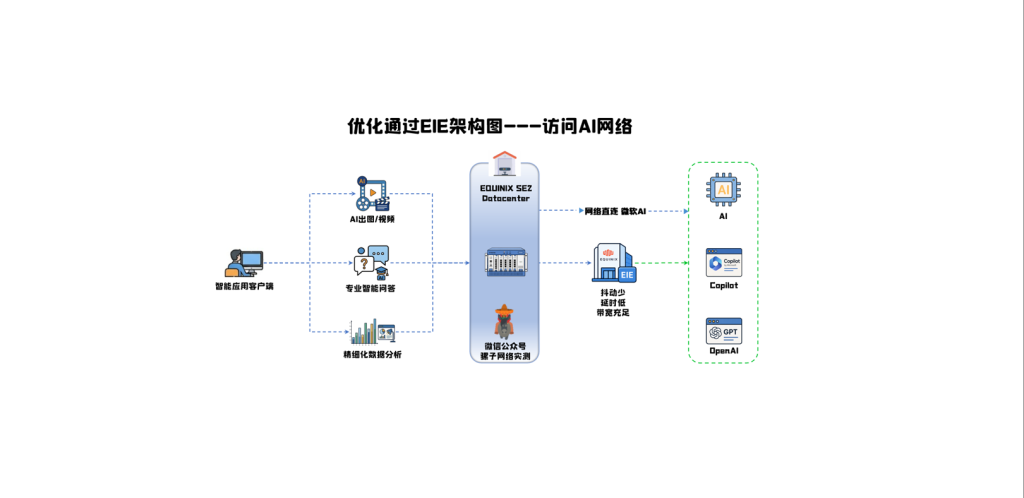
西雅图 SE2 数据中心优化后的网络架构:
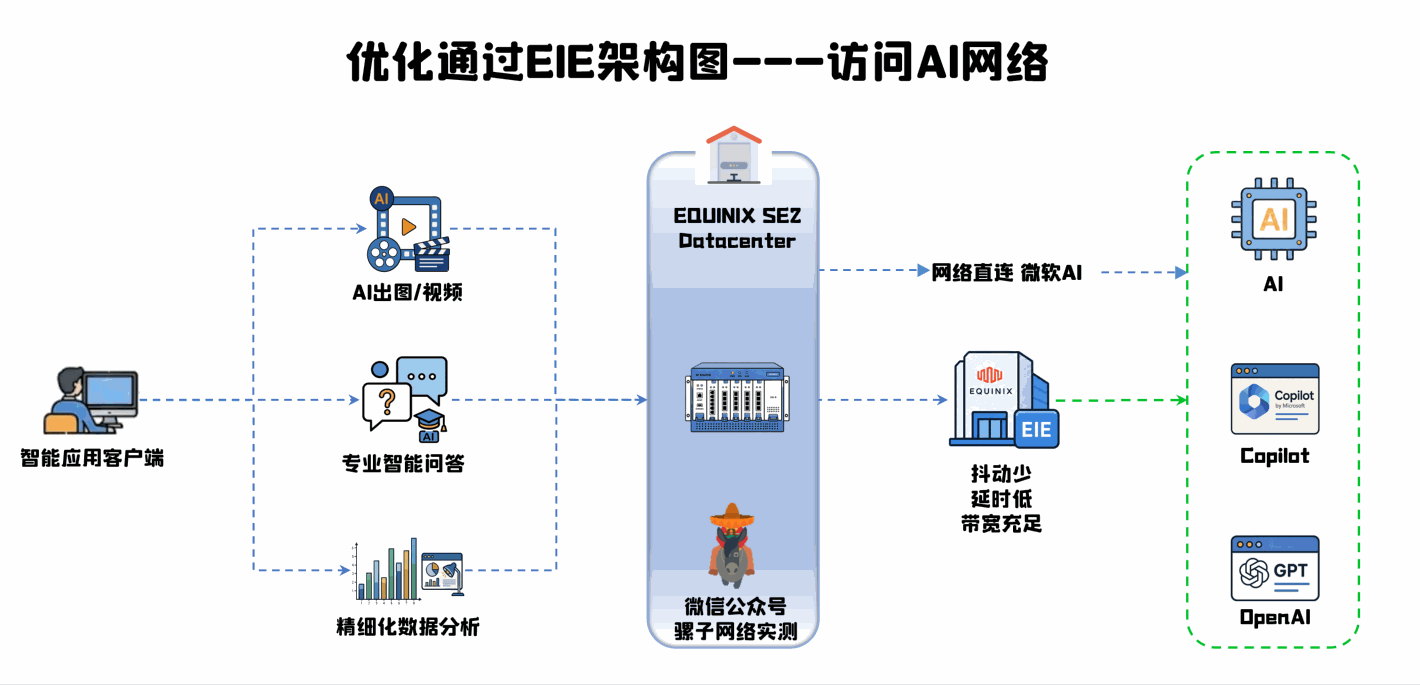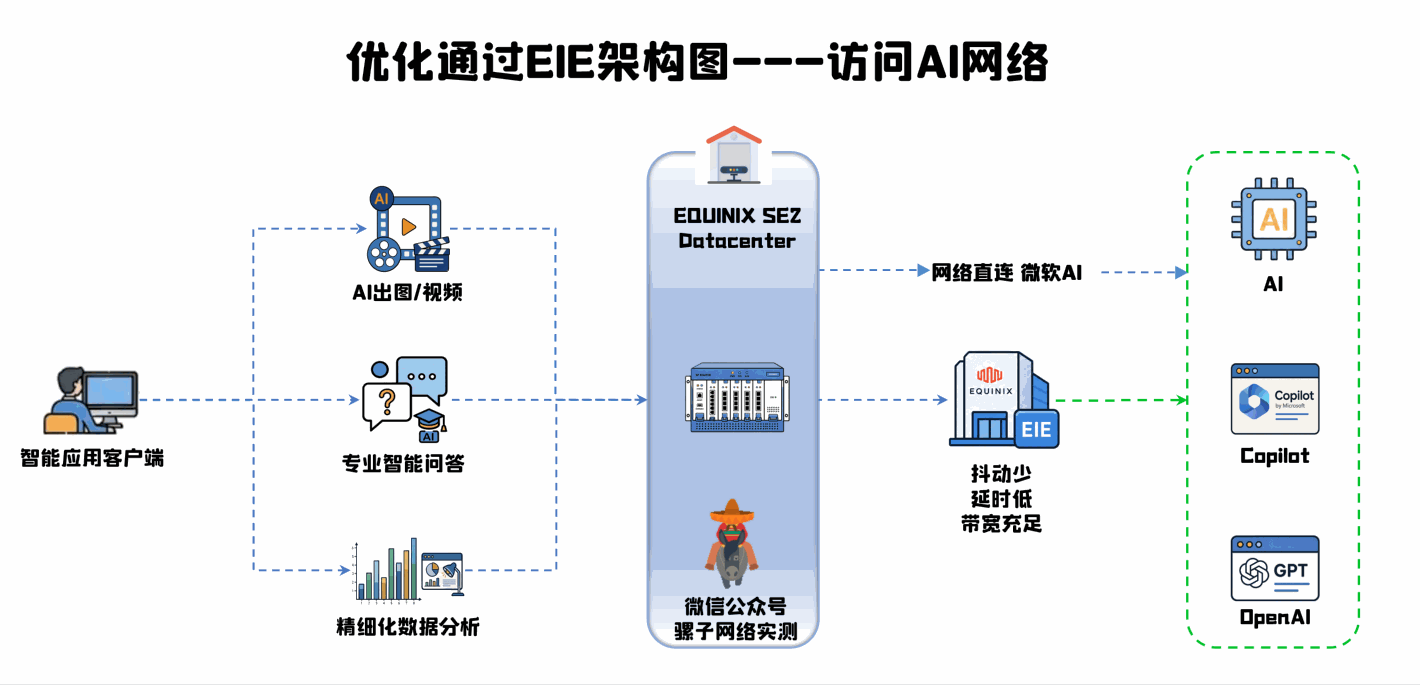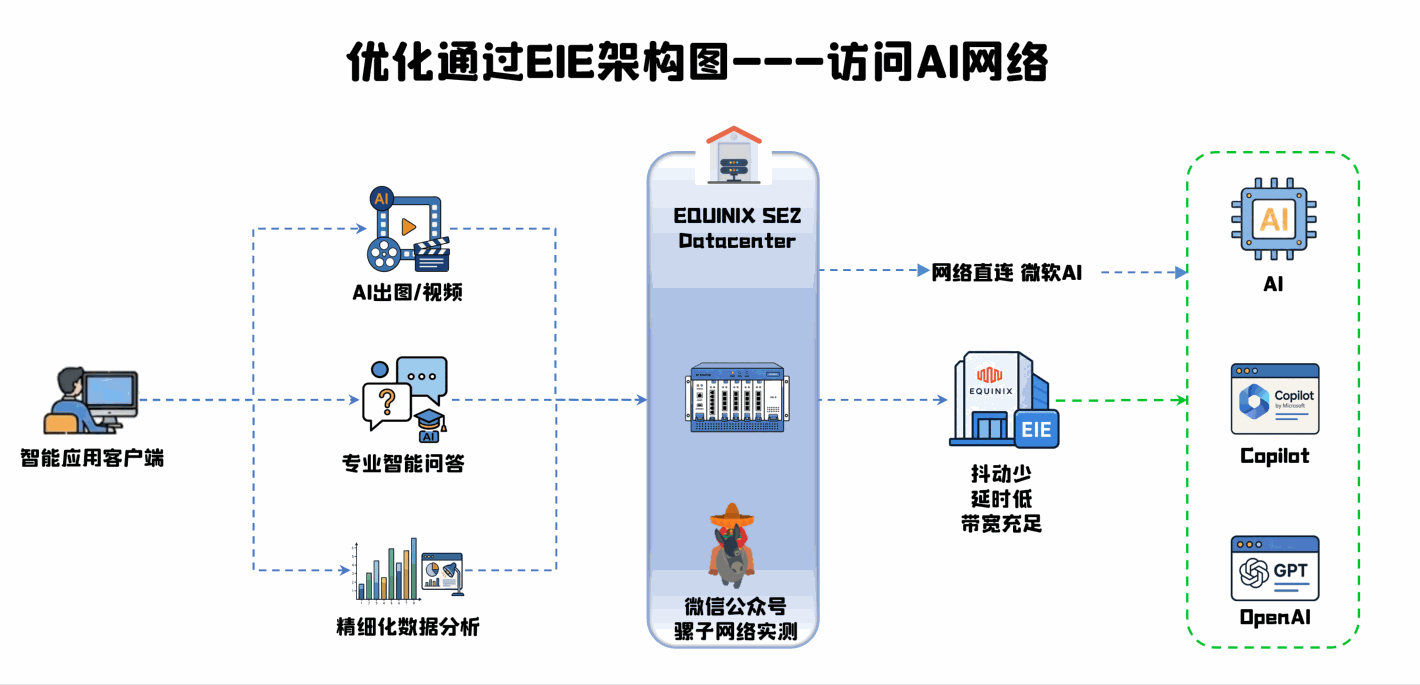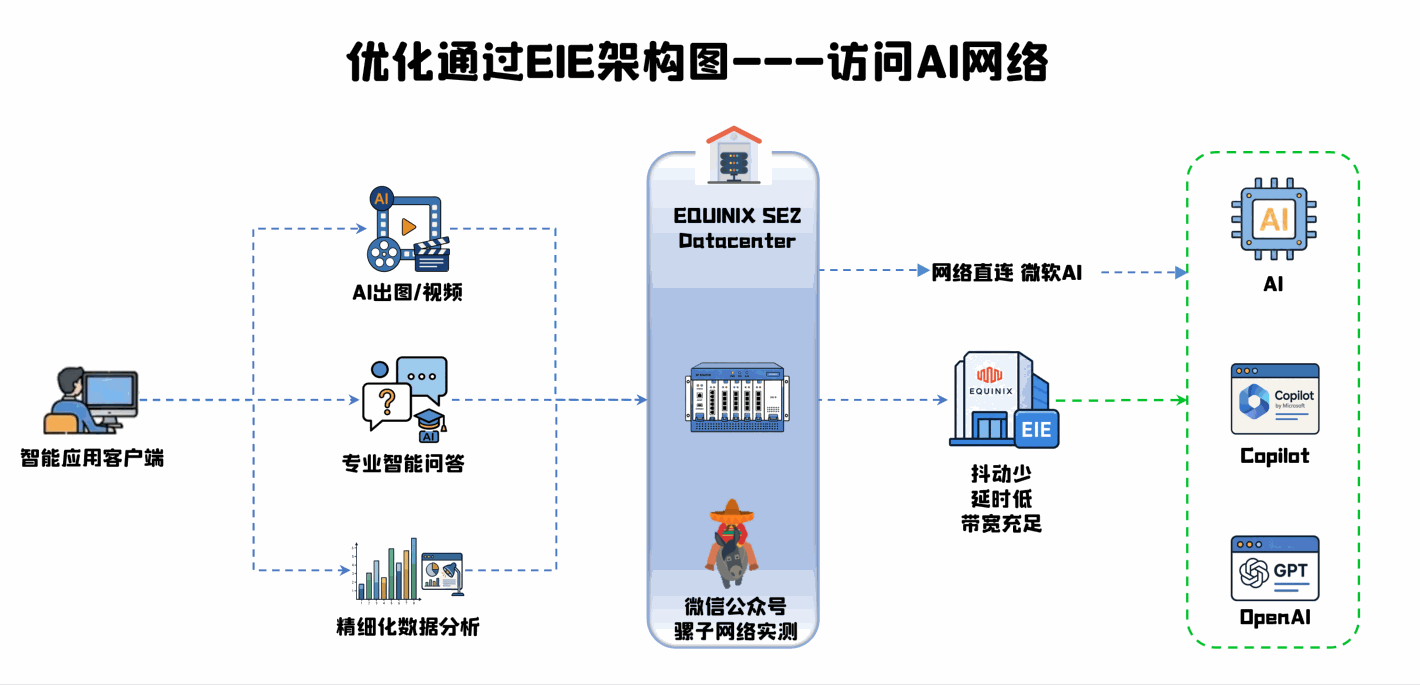
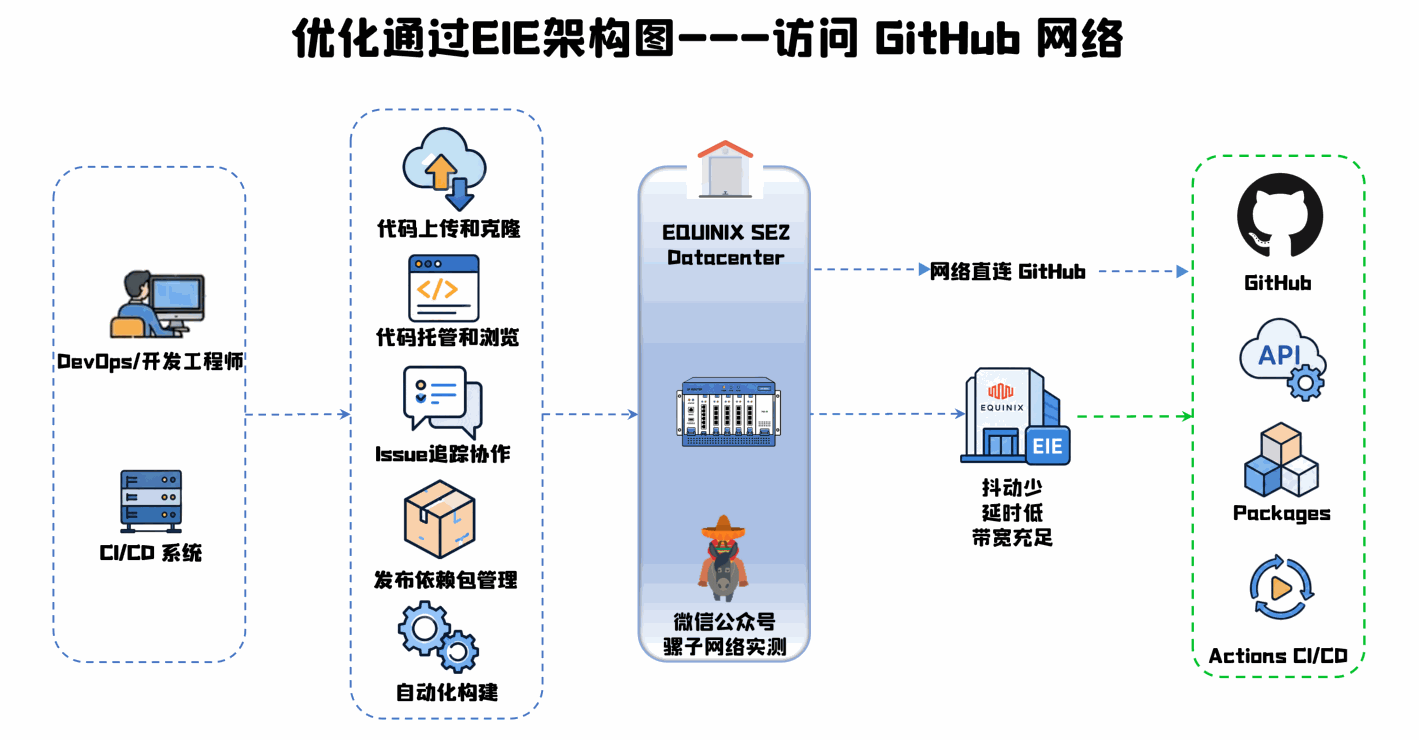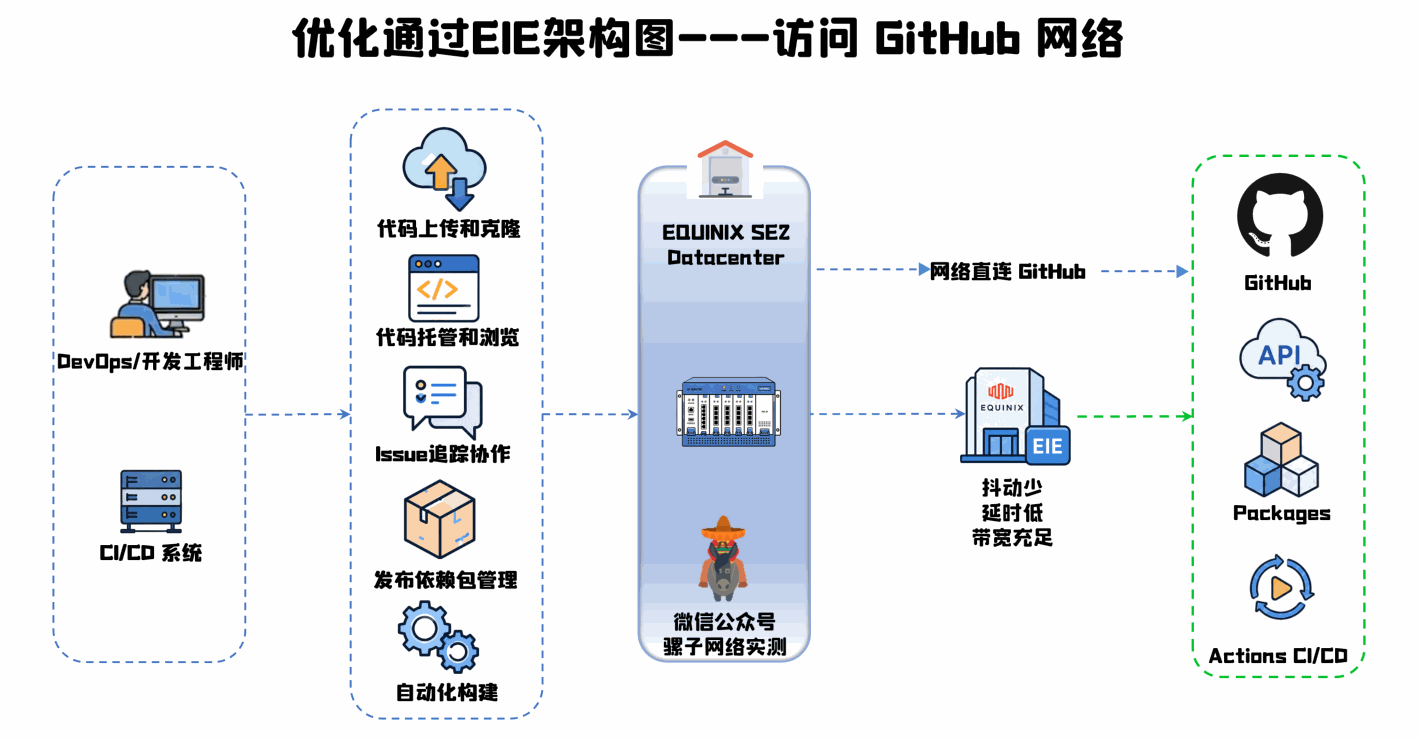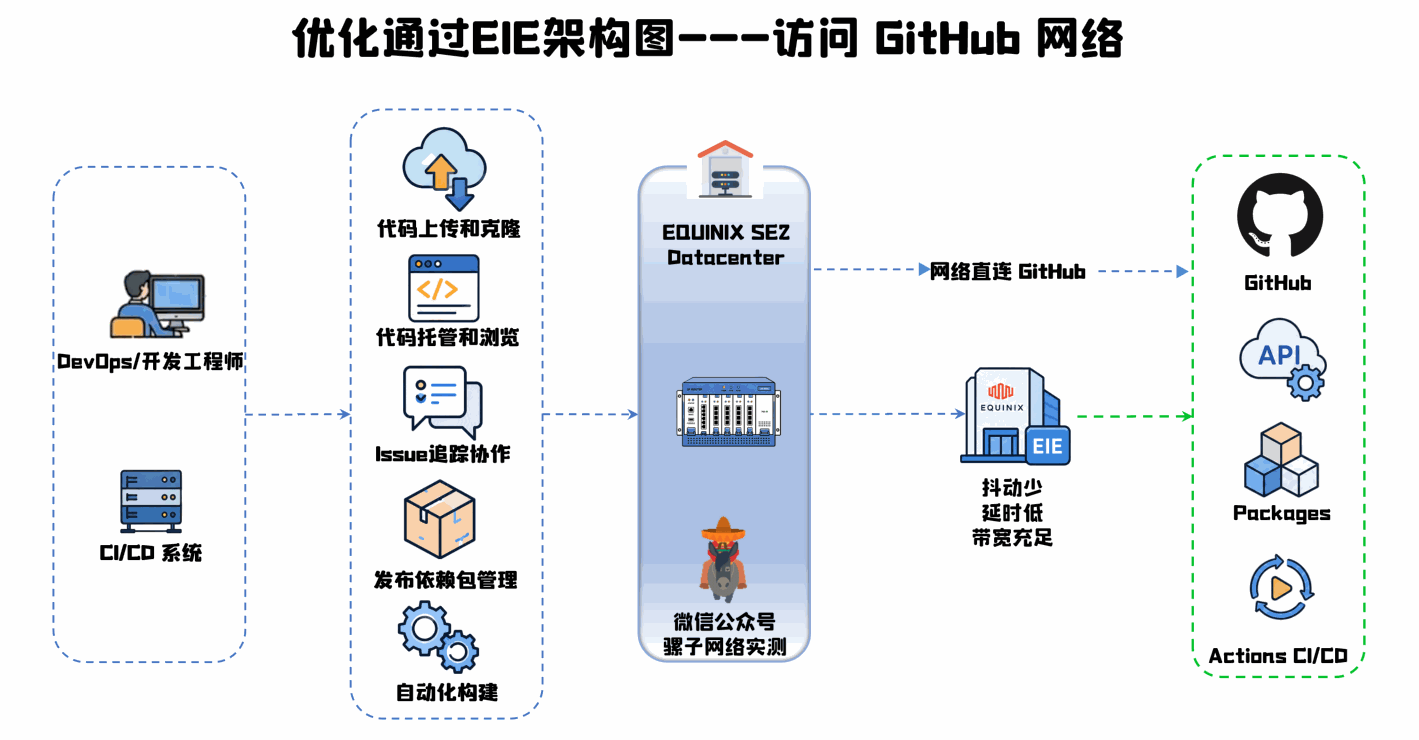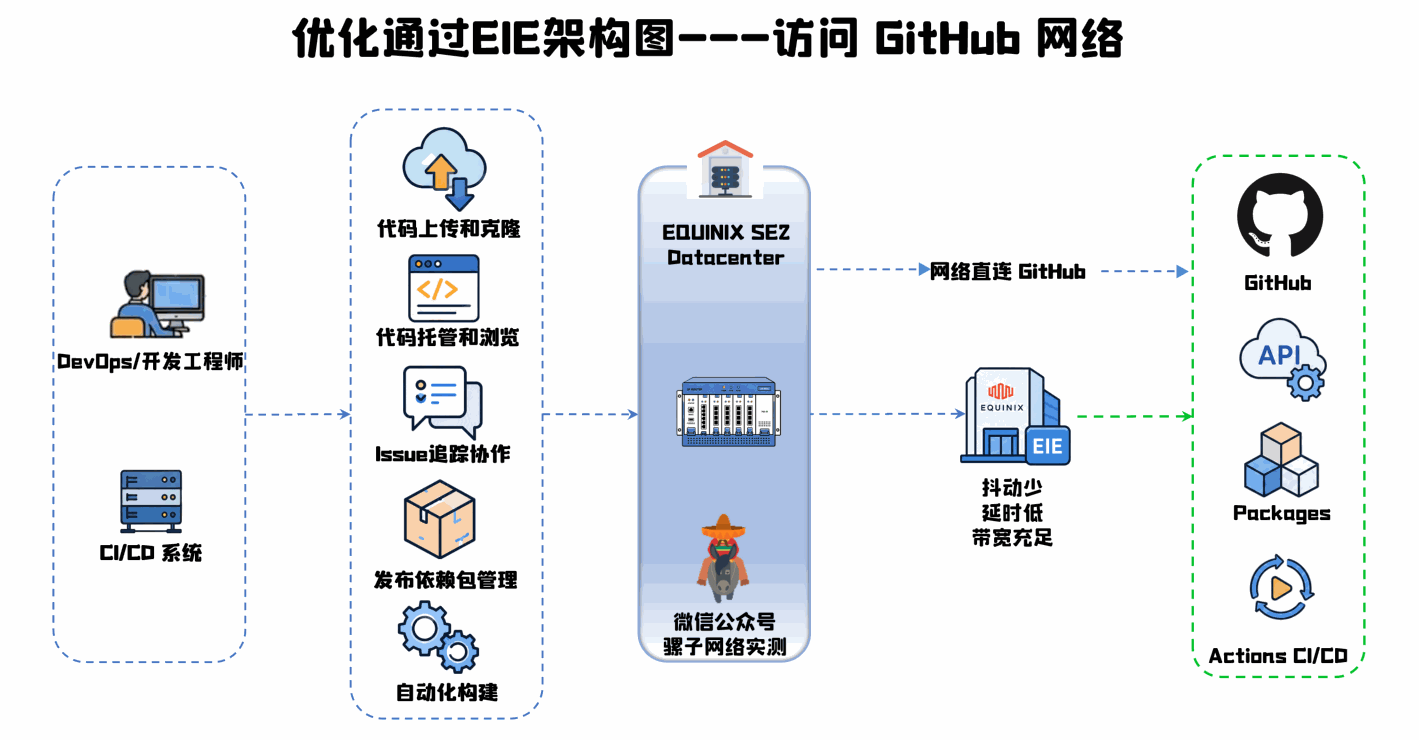
网络互联建立完成后,极大优化访问 GitHub、Azure OpenAI 等服务的网络质量。
对于企业研发团队而言,代码托管、软件开发协作、GitHub Copilot 辅助开发,以及基于 OpenAI 模型的 API 调用、AI 应用部署等场景,都可以获得更加稳定的网络访问体验。
三、 创建ASN
先在 Azure 中创建对应的 Peering ASN。
在 Azure Portal 中进入 Peering ASN 创建页面:
填写 ASN 基本信息;
填写组织及联系人信息;
提交 ASN 创建申请。
https://portal.azure.com/#create/Microsoft.PeerAsn
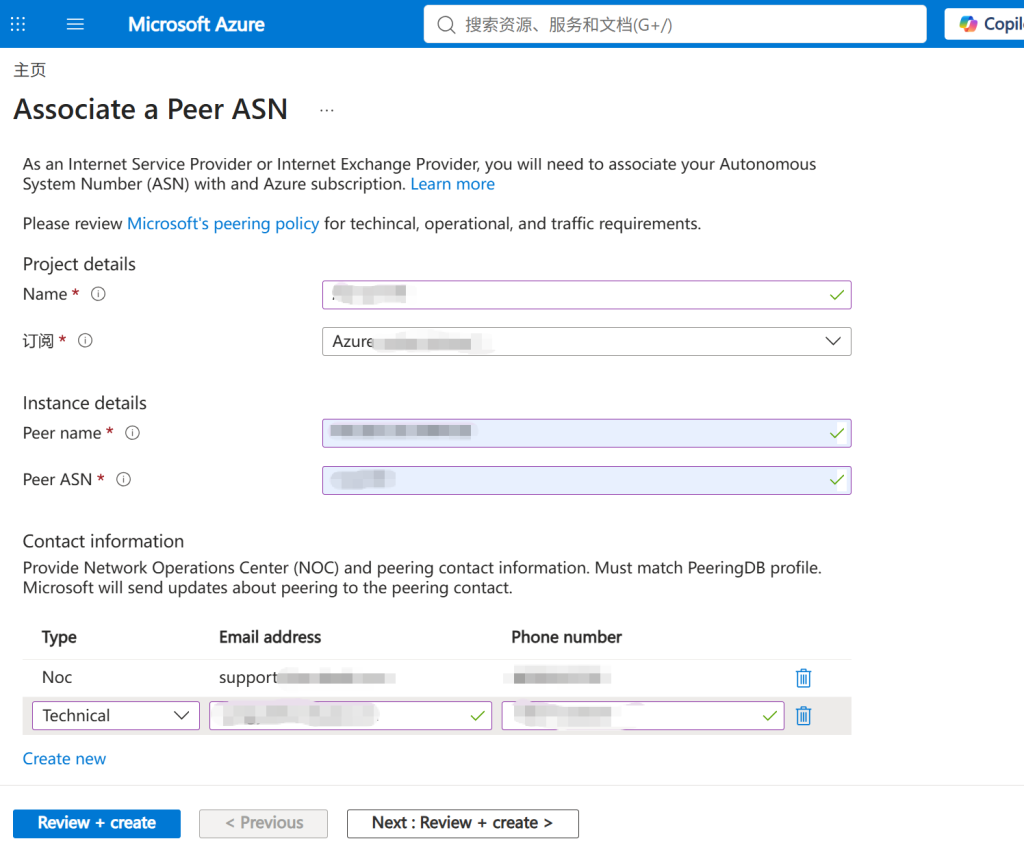
成功创建了:
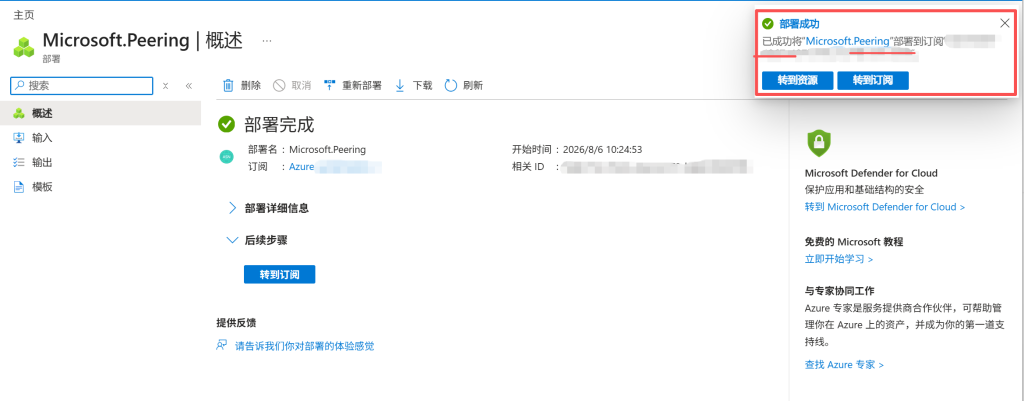
成功创建之后会收到微软的邮件,大概要等7-10天之后,ASN就可以使用了:
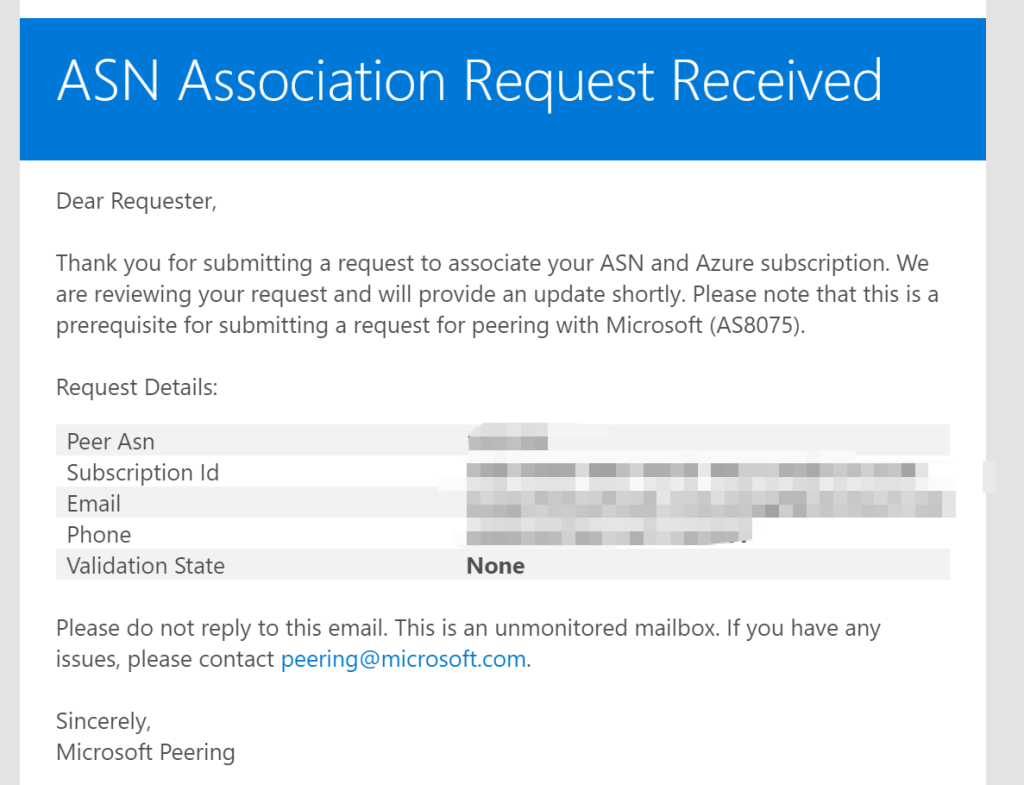
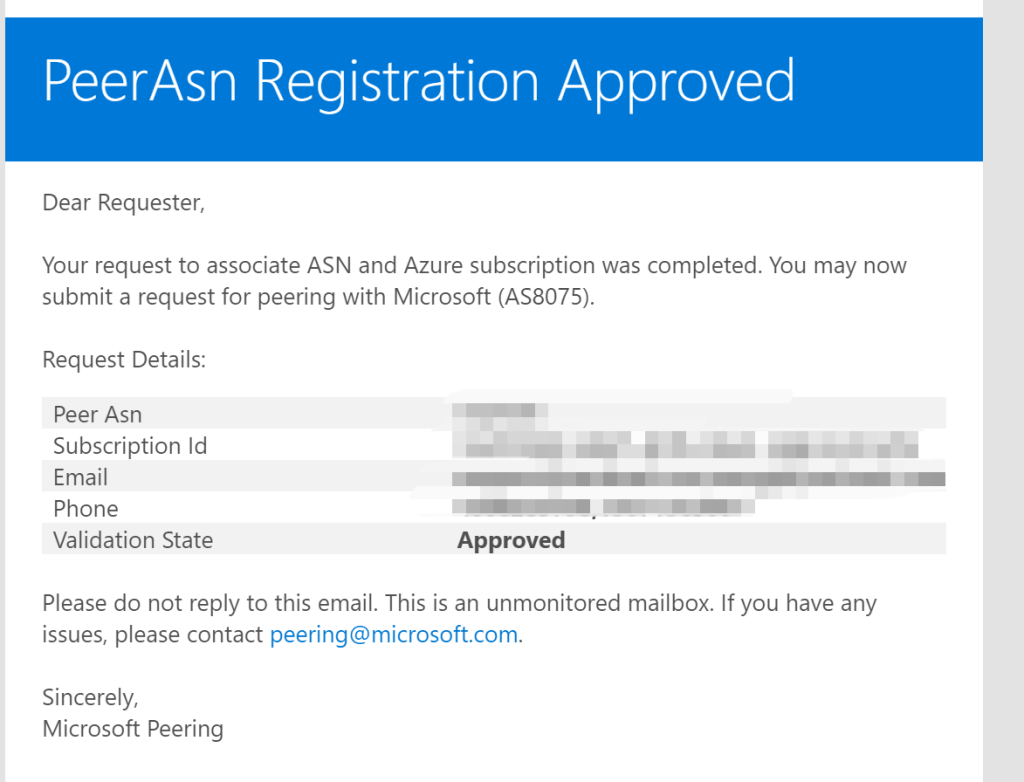
四、创建 Microsoft Peering
完成 Peering ASN 创建并通过 Microsoft 审核后,就可以在 Azure Portal 中创建 Peering。
https://portal.azure.com/#browse/Microsoft.Peering%2Fpeerings
4.1 Basics
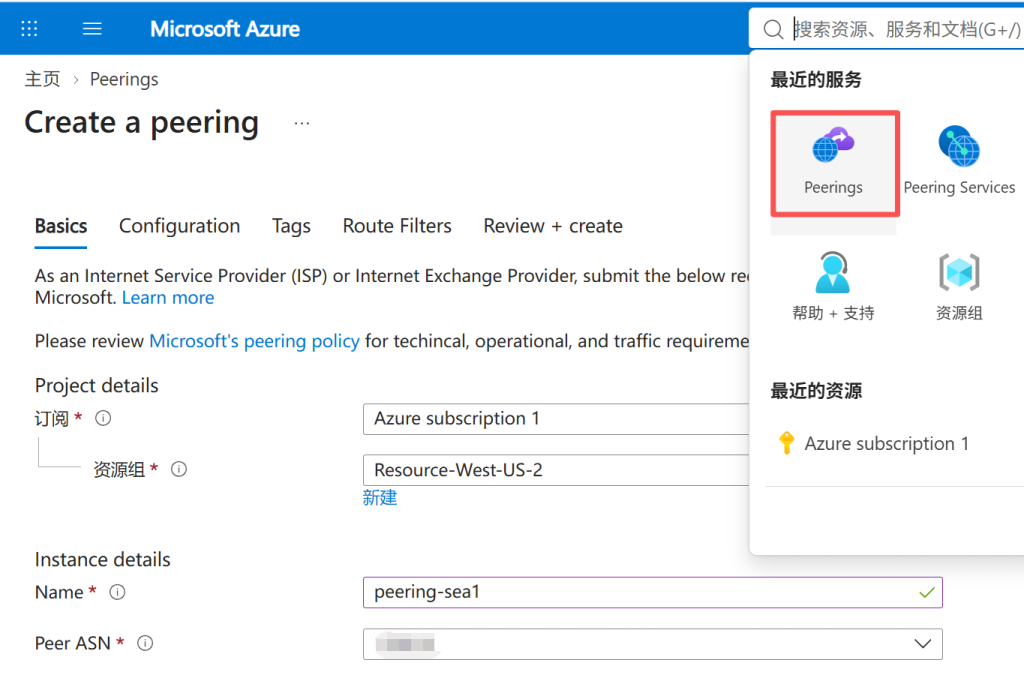
创建 Peering 后,首先填写基础信息。
Project details 中选择:
- 订阅:选择对应的 Azure Subscription;
- 资源组:选择用于存放 Peering 资源的 Resource Group。
然后在 Instance details 中填写:
- Name:填写 Peering 名称,本次使用
peering-sea1; - Peer ASN:选择前一步已经创建并通过 Microsoft 审核的 ASN。
确认信息无误后,进入下一步 Configuration。
4.2 Configuration
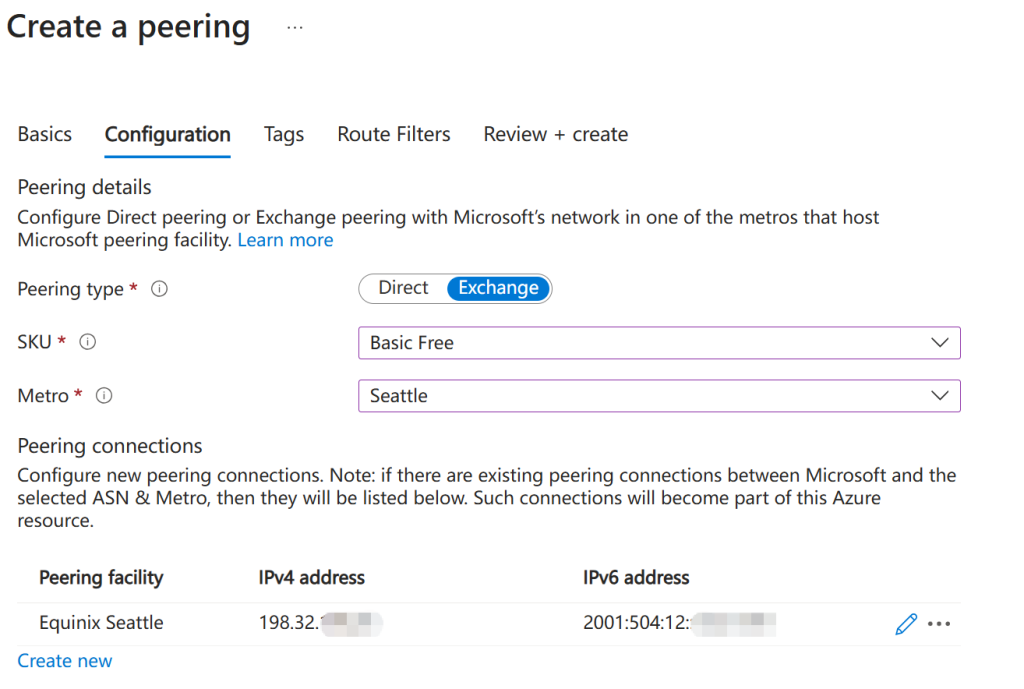
进入 Configuration 后,选择本次要使用的 Peering 类型和接入位置。
本次通过 EIE 接入,因此选择:
- Peering type:Exchange
- SKU:Basic Free
- Metro:Seattle
下面的 Peering connections 会显示当前 ASN 在 Seattle 已经存在的互联信息。
这里可以看到 Microsoft 在 Equinix Seattle 的 Peering Facility,以及对应的 IPv4、IPv6 Peering 地址。
如果已经存在对应连接,直接使用即可;如果没有,则点击 Create new 创建新的 Peering Connection。
这里我们使用已经建立好的 Equinix Seattle 连接,确认地址信息无误后继续下一步。
4.3 Review + create
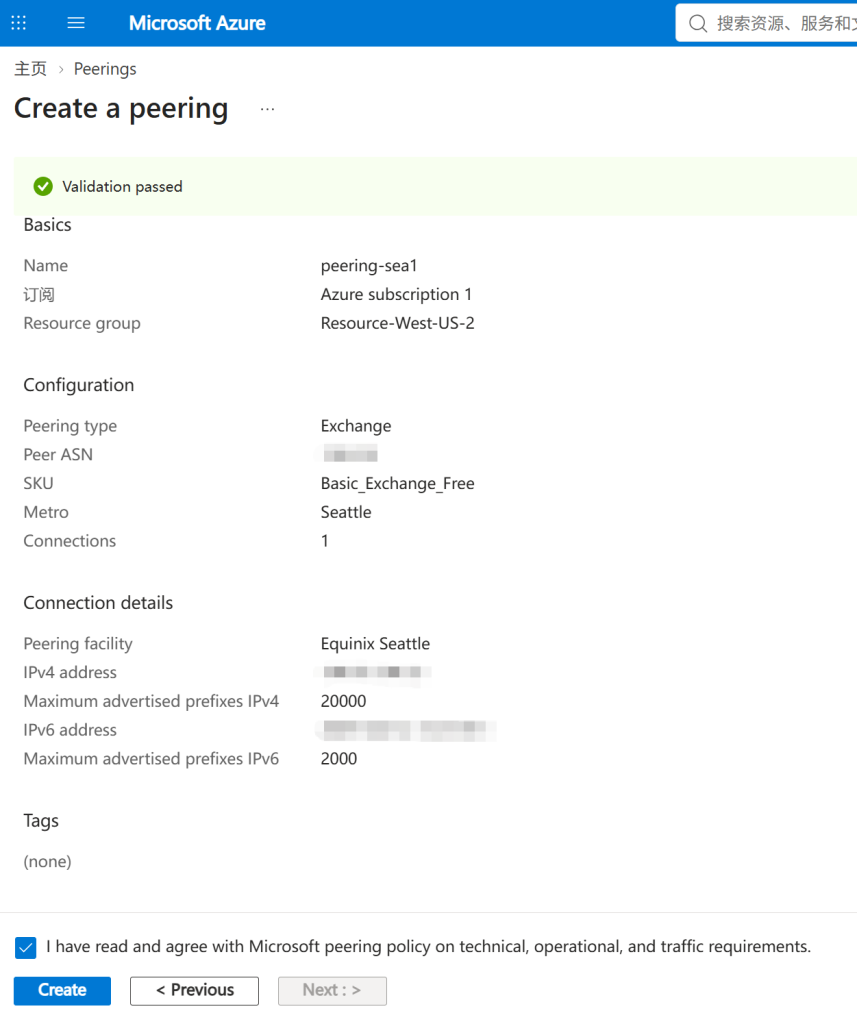
完成前面的配置后,进入 Review + create 页面。
Azure 会对当前 Peering 配置进行检查,页面显示 Validation passed 后,确认各项信息无误。
本次主要确认:
- Peering type:Exchange
- Peer ASN:******
- SKU:Basic Exchange Free
- Metro:Seattle
- Peering facility:Equinix Seattle
- IPv4 / IPv6 Peering 地址
- Maximum advertised prefixes
确认无误后,勾选 Microsoft Peering Policy 相关协议,点击 Create 提交。
至此,Azure Portal 侧的 Peering 创建申请完成。
本次 Tags 和 Route Filters 均保持默认,不做额外配置。
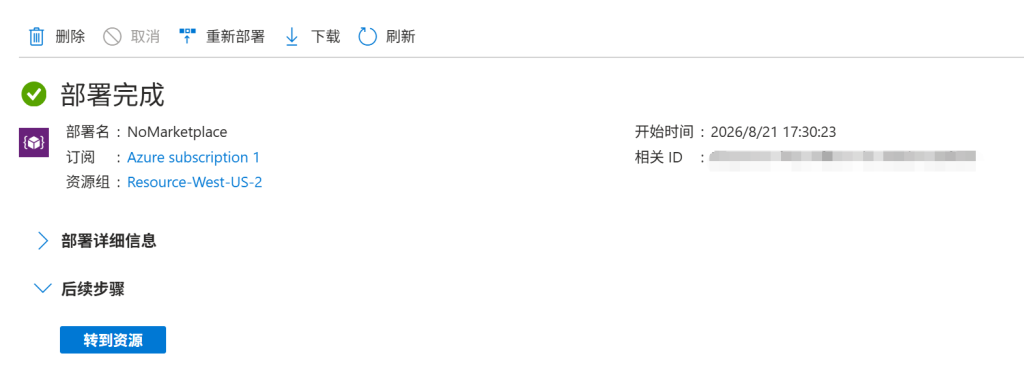
接下来等待 Microsoft 侧完成 Peering 处理,之后进入 Peering 状态检查以及 BGP 配置阶段,提示部署完成。
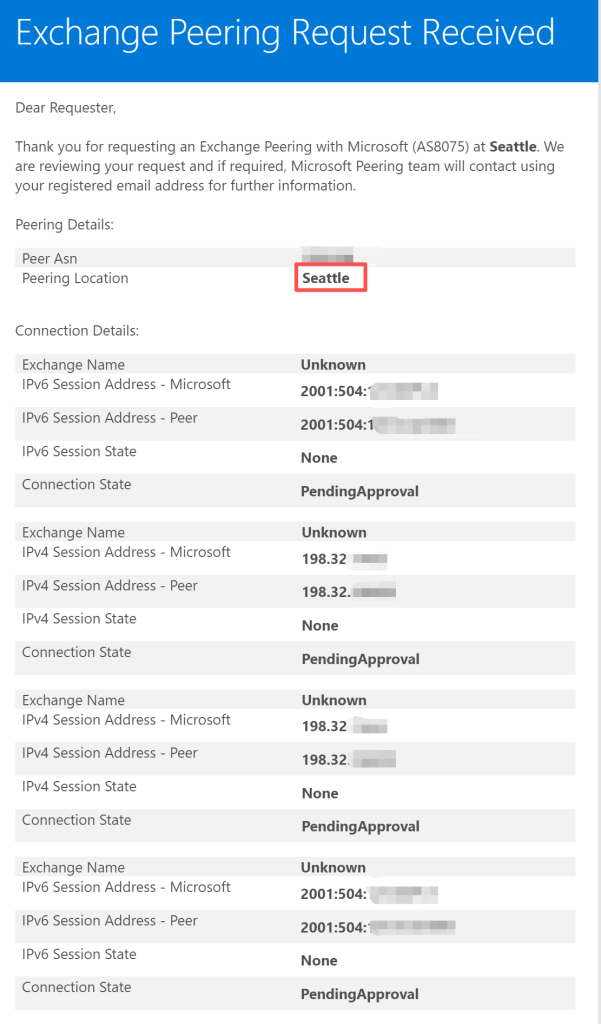
然后等5分钟左右就会收到微软发送的邮件了:
五、总结
本次在美国西雅图 Equinix SE2 通过 Equinix Internet Exchange(EIE)接入 Microsoft Azure,主要解决现有国际出口带宽增长以及 Microsoft 相关资源访问需求增加的问题。
在原有 3 条 IPT 出口之外增加 Microsoft 网络互联路径后,网络出口结构也进行了相应调整。对于 GitHub、Azure OpenAI 以及其他 Microsoft 相关服务,可以通过新的网络路径进行访问,原有 IPT 出口则继续承担其他互联网业务流量。
从实际运行情况来看,这种方式并不是简单增加一条带宽,而是在原有网络架构基础上增加一个新的出口方向。随着业务流量变化,可以根据实际路由和链路情况对不同业务进行调整。
本次部署完成后,Seattle SE2 节点同时具备了 MPLS 网络接入、IP Transit 以及 Microsoft 网络互联能力。
基于真实环境整理,如需进一步沟通,可通过页面右侧方式与我联系。